Quand un site tombe, la première question que l'on me pose n'est jamais « comment le réparer ? » mais « as-tu une sauvegarde récente ? ». Après plus de quinze ans passés à accompagner des entreprises sur leurs projets web, je peux l'affirmer sans détour : la sauvegarde WordPress est le filet de sécurité que l'on néglige tant que rien n'a cassé, et que l'on regrette amèrement le jour où une mise à jour tourne mal, où un plugin corrompt la base ou où une intrusion chiffre les fichiers. Dans cet article, je vous propose de sortir de l'improvisation pour construire une véritable stratégie de backup : savoir ce que l'on sauvegarde, à quelle fréquence, où l'on stocke les copies, et surtout comment vérifier qu'elles fonctionnent réellement. Car une sauvegarde que l'on n'a jamais testée n'est qu'une hypothèse rassurante, pas une garantie.
Pourquoi la sauvegarde WordPress n'est pas une option
WordPress fait tourner une part immense du web, ce qui en fait aussi une cible privilégiée et un terrain propice aux incidents. Un site vit, évolue, se met à jour : le cœur du CMS, les thèmes, les extensions, la version de PHP côté serveur. Chaque changement, aussi bénin soit-il en apparence, introduit une possibilité de conflit. J'ai vu des sites parfaitement stables se retrouver en écran blanc après une simple mise à jour d'extension, des bases de données gonflées par des révisions et des logs jusqu'à devenir instables, ou encore des piratages exploitant une faille non corrigée. Dans tous ces cas, la sauvegarde WordPress transforme une catastrophe en simple contretemps.
Il faut distinguer deux logiques que l'on confond souvent. La première est la continuité d'activité : pouvoir remettre le site en ligne rapidement après une panne. La seconde est la capacité de retour en arrière : revenir à un état antérieur précis, par exemple avant une intervention qui a introduit un bug difficile à isoler. Une bonne stratégie répond aux deux besoins. Elle ne se limite pas à une copie posée quelque part « au cas où », mais s'inscrit dans une routine pensée, documentée et régulièrement vérifiée. C'est exactement ce que j'installe lorsque je conçois un site internet sous WordPress pour un client : le backup fait partie des fondations, pas des finitions.
Comprendre ce que l'on sauvegarde : fichiers et base de données
Beaucoup pensent qu'un site WordPress se résume à un ensemble de pages. En réalité, il repose sur deux composants bien distincts qu'il faut impérativement sauvegarder ensemble et de façon cohérente. D'un côté, les fichiers : le cœur de WordPress, les thèmes, les extensions et surtout le dossier wp-content/uploads qui contient vos images et médias. De l'autre, la base de données MySQL, qui stocke le texte de vos articles et pages, les réglages du site, les comptes utilisateurs, les commentaires et la configuration de vos extensions.
Cette distinction est essentielle car ces deux éléments n'évoluent pas au même rythme. Vos fichiers changent surtout lors des mises à jour et des ajouts de médias, tandis que la base de données est modifiée à chaque publication d'article, chaque commentaire, chaque commande sur une boutique. Une sauvegarde qui ne prendrait que les fichiers vous laisserait avec un site vide de contenu récent ; une sauvegarde limitée à la base, sans les médias, afficherait des articles amputés de leurs illustrations. La règle est donc simple : une sauvegarde complète associe toujours les fichiers et la base de données, idéalement capturés au même moment pour garantir leur cohérence.
Un point technique mérite l'attention : le fichier wp-config.php, qui contient les identifiants de connexion à la base et diverses clés de sécurité, doit lui aussi être sauvegardé, mais il faut le manipuler avec soin car il est sensible. De la même manière, si vous gérez une boutique WooCommerce ou un site à forte activité, la base de données devient le composant le plus critique : c'est là que vivent vos commandes et vos clients. Comprendre cette architecture, c'est déjà mieux exploiter tout le potentiel de WordPress et anticiper ses points de fragilité.
Définir la bonne fréquence de sauvegarde
Il n'existe pas de fréquence universelle, et méfiez-vous de quiconque vous vend une réponse toute faite. La bonne cadence dépend d'une seule question : combien de données pouvez-vous vous permettre de perdre ? On parle en jargon de RPO, l'objectif de point de reprise. Si votre site est un site vitrine que vous mettez à jour une fois par mois, perdre une journée de données n'a quasiment aucune conséquence. Si vous tenez un blog actif ou une boutique qui enregistre des commandes chaque heure, perdre ne serait-ce que quelques heures peut représenter un préjudice réel.
Je raisonne toujours par typologie de site. Un site vitrine peu modifié se contente très bien d'une sauvegarde hebdomadaire, éventuellement complétée d'une sauvegarde manuelle avant chaque intervention. Un blog ou un site éditorial qui publie régulièrement gagne à passer sur un rythme quotidien. Une boutique en ligne active, elle, justifie des sauvegardes pluriquotidiennes, voire une sauvegarde de la base de données en temps quasi réel pour ne perdre aucune commande. L'important est d'aligner la fréquence sur la valeur et la volatilité des données, sans tomber dans l'excès inverse qui consisterait à sauvegarder si souvent que l'on sature l'espace de stockage et que l'on alourdit le serveur.
À la fréquence s'ajoute la question de la rétention : combien de temps conserve-t-on chaque copie ? Ne garder que la dernière sauvegarde est une erreur classique. Imaginez qu'une corruption s'installe discrètement et ne se révèle qu'au bout de trois jours : si votre unique sauvegarde a déjà écrasé les versions saines, vous restaurez… la corruption. Je recommande donc de conserver plusieurs générations de sauvegardes, par exemple les sept derniers jours, quelques sauvegardes hebdomadaires et une ou deux mensuelles. Cette profondeur d'historique vous offre une marge de manœuvre précieuse le jour où le problème remonte à plus loin que prévu.
À côté du RPO, il ne faut pas oublier le délai de remise en ligne, que l'on nomme RTO. Il ne suffit pas de savoir jusqu'où vous pouvez remonter dans le temps ; encore faut-il estimer combien de temps prendra concrètement la restauration. Une archive de plusieurs gigaoctets stockée à l'autre bout du monde peut mettre de longues minutes, voire des heures, à être rapatriée et déployée. Pour un site marchand, chaque minute d'indisponibilité a un coût. Dimensionner sa stratégie, c'est donc arbitrer entre la fraîcheur des données que l'on veut préserver et la rapidité avec laquelle on veut pouvoir les remettre en service. Ces deux curseurs, souvent confondus, méritent d'être pensés séparément pour éviter les mauvaises surprises le jour J.
Externaliser : la règle 3-2-1 appliquée à WordPress
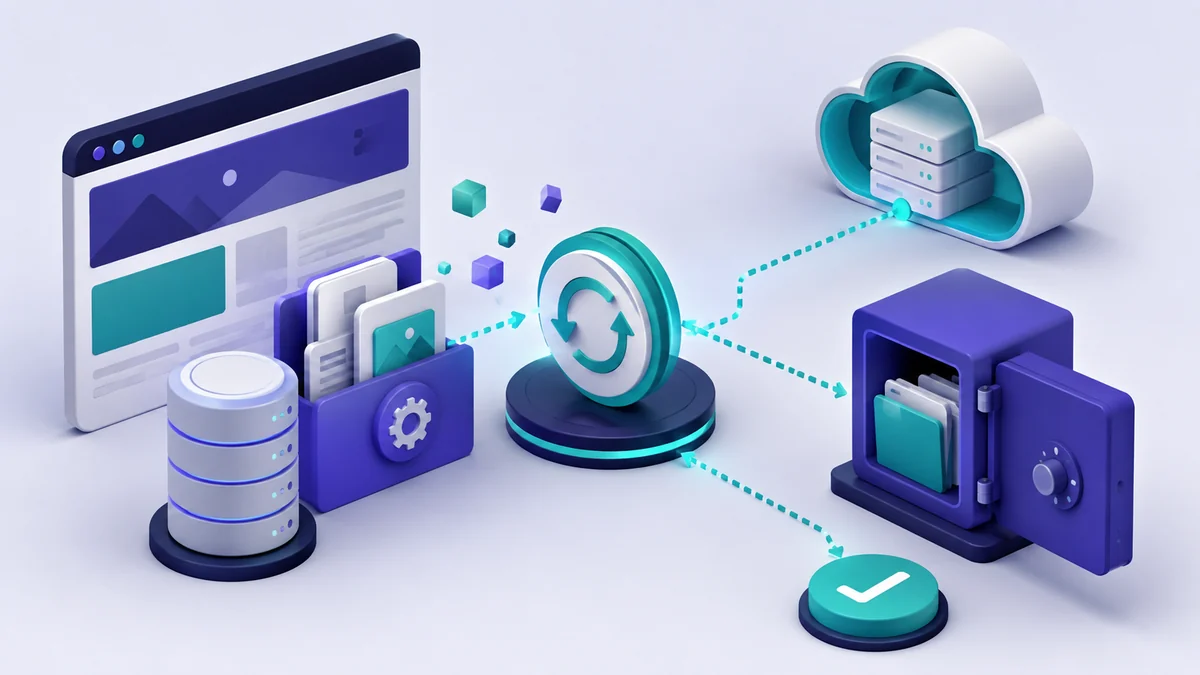
Voici le point sur lequel je suis le plus intransigeant : une sauvegarde stockée uniquement sur le même serveur que votre site ne vaut presque rien. Si le serveur est compromis, piraté ou détruit, la sauvegarde disparaît avec le site qu'elle était censée protéger. C'est le scénario le plus fréquent et le plus douloureux. La bonne pratique se résume par un principe éprouvé, la règle 3-2-1 : conserver trois copies de vos données, sur deux supports différents, dont une copie hors site.
Concrètement, pour un site WordPress, cela signifie que la sauvegarde doit être envoyée automatiquement vers un espace de stockage distinct de l'hébergement : un service de stockage en ligne, un serveur distant ou tout emplacement indépendant de votre serveur de production. L'externalisation protège contre les défaillances matérielles, les incendies de datacenter, les ransomwares et les erreurs humaines. Elle garantit que même en cas de perte totale de l'hébergement, vous disposez ailleurs d'une copie exploitable. C'est cette redondance géographique qui fait la différence entre une simple précaution et une véritable stratégie de résilience.
L'externalisation soulève aussi la question de la sécurité des copies. Une sauvegarde contient l'intégralité de votre site, y compris des données personnelles si vous en collectez. Elle doit donc être stockée dans un environnement protégé, idéalement chiffrée, et son accès doit être restreint. Dans une logique de conformité, notamment vis-à-vis du RGPD, la gestion des sauvegardes fait pleinement partie de la gouvernance des données. Ce sont des réflexes que j'intègre systématiquement, au même titre que les fondamentaux techniques que j'aborde en tant qu'expert SEO, car un site indisponible ou piraté finit toujours par payer la facture en visibilité.
Tester la restauration : l'étape que tout le monde oublie
Je le répète souvent en formation, et cela surprend toujours : une sauvegarde n'a de valeur que si vous êtes capable de la restaurer. Posséder des fichiers de backup ne prouve rien tant que vous n'avez pas vérifié qu'ils permettent effectivement de remonter un site fonctionnel. J'ai rencontré trop de situations où des sauvegardes existaient bel et bien, mais s'avéraient inutilisables : archive incomplète, base de données tronquée, incompatibilité de version, procédure que personne ne savait exécuter dans l'urgence.
Tester la restauration, c'est simuler le sinistre à froid, quand tout va bien, pour éprouver son dispositif. La méthode que je recommande consiste à restaurer périodiquement la sauvegarde sur un environnement de test, séparé du site en production. On y déploie les fichiers et la base, on vérifie que le site s'affiche correctement, que les articles récents sont présents, que les médias se chargent, que les fonctionnalités clés répondent. Cet exercice révèle les failles avant qu'elles ne deviennent critiques et vous familiarise avec la procédure, de sorte que le jour où l'incident survient, vous agissez avec méthode plutôt que dans la panique.
Au-delà de la restauration complète, ce test permet aussi de mesurer la qualité réelle de vos archives. Une sauvegarde peut se déclencher chaque nuit et pourtant produire des fichiers inexploitables si un dossier volumineux est ignoré par erreur, si un export de base échoue partiellement ou si un caractère spécial casse l'encodage. Rien de tout cela ne se voit tant que l'on n'a pas tenté de remonter le site. En prenant l'habitude de restaurer pour de vrai, vous ne validez pas seulement une procédure : vous confirmez que le contenu même de vos sauvegardes est fidèle et complet. C'est la seule preuve tangible que votre dispositif protège ce qu'il prétend protéger.
Ce test de restauration doit devenir un rituel régulier, pas un événement exceptionnel. Un contrôle mensuel ou trimestriel, selon la criticité du site, suffit à maintenir la confiance dans votre dispositif. C'est aussi l'occasion de documenter la marche à suivre : où se trouvent les sauvegardes, quels sont les identifiants nécessaires, quelles étapes suivre dans quel ordre. Cette documentation vaut de l'or lorsque la personne qui doit restaurer n'est pas celle qui a mis le système en place. La restauration testée transforme une promesse théorique en capacité opérationnelle avérée.
Automatiser pour ne plus y penser
Une stratégie de sauvegarde qui repose sur la mémoire et la bonne volonté humaine est vouée à l'échec. Tôt ou tard, on oublie, on remet à plus tard, on part en congés. La seule sauvegarde vraiment fiable est celle qui se déclenche automatiquement, sans intervention. C'est pourquoi l'automatisation est le socle de tout dispositif sérieux.
Plusieurs approches coexistent, et elles ne s'excluent pas. La première passe par des extensions dédiées à la sauvegarde installées directement dans WordPress : elles planifient les copies, gèrent la rétention et expédient les archives vers un stockage externe selon un calendrier défini. La deuxième s'appuie sur les solutions de l'hébergeur : de nombreux hébergements proposent des sauvegardes automatiques de leur infrastructure, ce qui offre un niveau de protection supplémentaire, indépendant de WordPress lui-même. La troisième, plus technique, relève de l'administration serveur avec des scripts planifiés. Ces approches se cumulent avantageusement : une sauvegarde applicative via une extension, doublée d'une sauvegarde côté hébergeur, réduit considérablement le risque de tout perdre. L'idée n'est pas d'empiler les outils pour se rassurer, mais de répartir les points de défaillance, afin qu'aucun incident isolé ne puisse emporter à la fois le site et l'ensemble de ses copies de secours.
Automatiser ne dispense pas de surveiller. Un système de sauvegarde peut cesser de fonctionner en silence : quota de stockage atteint, identifiants expirés, mise à jour qui casse la planification. C'est pourquoi je configure toujours des notifications de réussite ou d'échec, afin de savoir concrètement que la sauvegarde de la nuit s'est bien déroulée. Mettre en place ces automatismes proprement demande un minimum de méthode, et c'est précisément le genre de compétences que je transmets lors de mes sessions de formation web et SEO, pour rendre les équipes autonomes plutôt que dépendantes d'un prestataire à chaque incident.
Synthèse : adapter sa stratégie de sauvegarde à son site
Pour rendre tout cela concret, voici un tableau de synthèse qui met en regard les grands profils de sites et les paramètres de sauvegarde que je recommande. Il ne remplace pas une analyse au cas par cas, mais il donne un cadre de départ solide pour dimensionner votre dispositif.
| Type de site | Fréquence conseillée | Composants prioritaires | Rétention indicative |
|---|---|---|---|
| Site vitrine peu modifié | Hebdomadaire + avant chaque intervention | Fichiers et base ensemble | Plusieurs semaines |
| Blog ou site éditorial actif | Quotidienne | Base de données en priorité, fichiers réguliers | 7 jours glissants + hebdomadaires |
| Boutique en ligne | Pluriquotidienne, base en quasi temps réel | Base de données critique (commandes, clients) | Historique long, plusieurs générations |
| Site en refonte ou en test | Avant et après chaque étape | Fichiers et base, snapshots manuels | Jusqu'à validation finale |
Ce que ce tableau met en évidence, c'est qu'il n'y a pas de réglage unique mais un curseur à ajuster selon la nature et la valeur de votre site. Plus vos données changent vite et plus elles sont précieuses, plus la fréquence, la profondeur de rétention et le soin apporté à l'externalisation doivent être élevés. La cohérence de l'ensemble compte davantage que la performance d'un seul paramètre isolé.
Conclusion : la tranquillité se construit avant l'incident
Mettre en place une stratégie de sauvegarde WordPress fiable ne relève pas de la haute technicité, mais de la rigueur et de l'anticipation. Sauvegarder les fichiers et la base de façon cohérente, choisir une fréquence alignée sur la valeur de vos données, externaliser selon la règle 3-2-1, tester régulièrement la restauration et automatiser l'ensemble : ces cinq piliers forment un dispositif complet qui transforme la peur du crash en sérénité. La différence entre un site protégé et un site vulnérable ne tient pas à la chance, mais à quelques décisions prises froidement, avant que le problème ne survienne. Une sauvegarde jamais testée reste une illusion ; une sauvegarde éprouvée est une véritable assurance.
Si vous souhaitez auditer votre dispositif actuel, mettre en place une stratégie de backup adaptée à votre activité ou tout simplement dormir tranquille en sachant votre site protégé, je peux vous accompagner de façon concrète et pédagogique. N'hésitez pas à contacter votre conseiller webmarketing pour échanger sur votre situation et construire ensemble une solution sur mesure. Mieux vaut préparer le filet de sécurité aujourd'hui que le chercher désespérément le jour où le sol se dérobe.